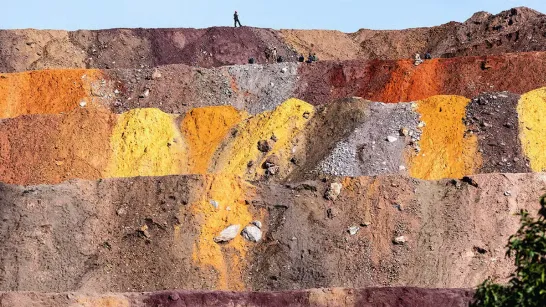
Les pays qui s'enrichissent grâce à la rivalité entre les États-Unis et la Chine
Les avantages des minéraux critiques pourraient transformer quelques chanceux
Les chercheurs de Cisco Talos, la division de sécurité informatique de Cisco, ont découvert un programme malveillant qui, après avoir volé les données d'un ordinateur, les transmet à un chatbot d'IA afin qu'il compile un rapport sur le propriétaire et classe ses biens numériques selon leur potentiel d'exploitation. Ce programme s'appelle VOLTA-AUTODOXER et fonctionne sous Windows.
Le nom provient de la manière dont le code s'identifie. « Doxer » signifie collecter et exposer les données personnelles d'une personne. La découverte a été publiée le 31 octobre sur le blog de Talos, signée par le chercheur Ryan Fetterman, et annoncée par le magazine Wired.
Le programme appartient à la famille des infostealers, des logiciels conçus pour voler des informations sur les appareils infectés. Il se cache fréquemment dans de faux programmes. Talos l'a détecté grâce à CAIRN, un outil propriétaire pour identifier les logiciels d'attaque intégrant l'IA.
D'abord, le programme copie les mots de passe enregistrés dans les navigateurs, les cookies, les cartes de paiement, les phrases de récupération des portefeuilles de cryptomonnaies, les sessions Discord, Telegram, Steam et Roblox, les clés d'accès aux serveurs et les mots de passe de tous les réseaux wifi enregistrés sur l'appareil.
Ensuite, il effectue un second passage avec les sessions volées. Selon Talos, il recherche dans la messagerie Gmail de la victime des reçus Amazon, DoorDash, Uber Eats, Grubhub, Walmart et PayPal pour confirmer son domicile, consulte l'historique des commandes de repas et calcule la valeur de son compte Roblox.
Avec tout cela, il crée un fichier nommé Identity_Report.txt, qui inclut la localisation, l'employeur, l'année de naissance estimée et les quatre derniers chiffres des cartes. Ce fichier est envoyé à un modèle d'IA via OpenRouter, un service qui distribue les requêtes entre plusieurs fournisseurs de modèles.
Les instructions données au modèle, d'environ 240 mots selon Wired, lui demandent d'agir en tant qu'« analyste forensique de renseignement » rédigeant une évaluation de la cible. Le rapport doit inclure la valeur de la victime et l'état de sa sécurité, et relier des données éparses, par exemple si le mot de passe du wifi correspond au nom de famille.
Le modèle consulté en premier par le programme est Claude Opus 4.6, d'Anthropic. Le code vérifie si la réponse contient des phrases de refus comme « je ne peux pas ». S'il en détecte, il passe à Kimi K2, de la société chinoise Moonshot AI, puis à Gemini 2.5 Flash, de Google.
Pour Fetterman, cette chaîne indique que les auteurs s'attendaient à rencontrer les filtres de sécurité des modèles. « Le message est soigneusement rédigé pour ne rien suggérer ouvertement de malveillant », a-t-il déclaré à Wired. Le programme fonctionne également sans la partie IA, qui n'est qu'un ajout.
Le résultat est envoyé aux attaquants dans un fichier compressé nommé volta_dox.zip. Talos a également découvert que le code utilise un modèle avec six champs qui sont remplis lors de la compilation de chaque copie, ce qui suggère qu'il est vendu en tant que service à différents clients. Aucune infrastructure propre aux auteurs n'a été trouvée : tous les points de connexion observés appartenaient à des tiers.
L'exécutable s'auto-supprime, mais laisse dans le dossier de données des applications un fichier journal, volta_debug.txt, indiquant ce qui a été volé et si la requête à l'IA a fonctionné. Talos recommande de le conserver, de révoquer les sessions compromises et de changer les mots de passe. Si la phrase de récupération d'un portefeuille était en texte clair, le portefeuille doit être considéré comme compromis et les fonds transférés vers un nouveau.
Bibliothèque Mot Avec
Trois guides choisis en fonction du sujet de cet article.
 Cybersécurité pratique pour non-techniciens
Réduisez les risques qui comptent vraiment, sans jargon ni fausse promesse de sécurité parfaite.
Découvrir le livre
 Piloter un projet hybride en 2026
Choisissez le bon niveau de prévision, apprenez assez vite et gardez la décision humaine.
Découvrir le livre
 Trouver un emploi à l’ère de l’IA
Utilisez les nouveaux outils sans perdre votre voix, votre crédibilité ni le contrôle de vos données.
Découvrir le livre
Les avantages des minéraux critiques pourraient transformer quelques chanceux
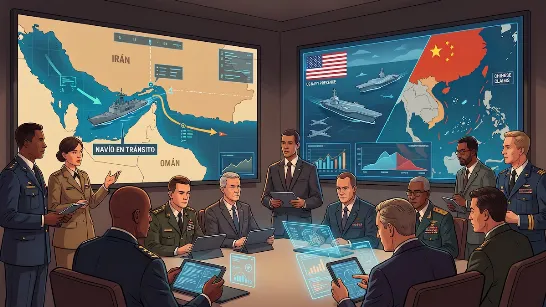
Les gouvernements du monde entier sont affaiblis dans leur réponse aux défis de la révolution de l'IA.
L'agence estime que l'entreprise aura un déficit de trésorerie de 39 milliards de dollars cette année et de 71 milliards de dollars en 2027.
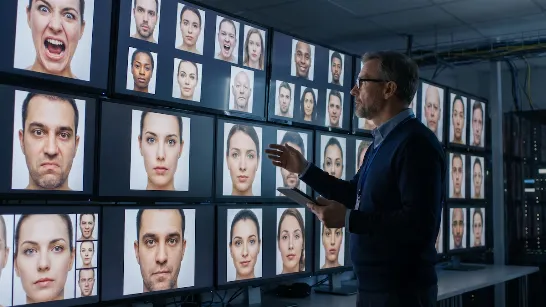
Les chercheurs ont confirmé qu'apprendre à évaluer la symétrie, l'expressivité et la singularité permet aux utilisateurs d'identifier avec plus de précision les images synthétiques.
Le chef d'OpenAI a également déjeuné avec le président du groupe SK, dont la filiale SK Hynix est l'autre grand fabricant coréen de mémoire.