Oracle a demandé 20 milliards de dollars aux investisseurs et ses actions ont chuté jusqu'à 8,8 % en une journée.
L'entreprise accumule 125,34 milliards de dollars de dette et sa cote de crédit est à un cran de la catégorie à haut risque.
Au cours du dernier mois, Google a réussi à corriger plus d'erreurs de sécurité dans Chrome que durant les deux années précédentes. La société a précisé que dans les deux versions les plus récentes de son navigateur, lancées en juin, 1 072 failles de sécurité ont été corrigées, un chiffre qui surpasse les 1 036 correctifs appliqués lors des 23 versions précédentes distribuées au cours des deux dernières années.
Cette étape représente un changement dans la dynamique de la cybersécurité, avec l'intelligence artificielle (IA) comme moteur principal de l'avancée.
Depuis plus d'une décennie, l'équipe de sécurité de Chrome a mis en place des méthodes automatisées pour détecter les vulnérabilités, mais désormais, les modèles de langage de grande taille (LLM) et d'autres outils d'IA ont porté la détection et la correction des erreurs à une échelle sans précédent.
Comme l'a expliqué Parisa Tabriz, vice-présidente et directrice générale de Chrome, à WIRED : « Dans Chrome, nous utilisons l'apprentissage automatique, utilisant l'IA avant même que cela ne soit appelé IA, pour aider à trouver des vulnérabilités et automatiser les tests de sécurité depuis au moins 2012. Cela a été une partie fondamentale de notre méthode pour identifier les vulnérabilités et donner du pouvoir aux développeurs ».
Le rapport publié par l'équipe de sécurité de Chrome attribue l'augmentation récente des correctifs principalement à un processus interne en rapide évolution utilisant des outils d'IA pour la détection, la classification et le développement de solutions pour les vulnérabilités. Le rythme des découvertes a été si élevé que l'équipe a commencé à publier des corrections de sécurité deux fois par semaine, une fréquence supérieure à la normale dans l'industrie du logiciel.
Doug Turner, directeur de l'ingénierie de Chrome, a déclaré à TechCrunch que les modèles d'IA ont « fondamentalement changé l'économie de la cybersécurité, transformant la découverte de vulnérabilités en une opération automatisée à l'échelle industrielle ».
Selon Turner, l'utilisation de modèles comme Gemini permet d'anticiper la résolution des défaillances et de maintenir la sécurité du navigateur en avance sur les attaquants potentiels : « En appliquant des modèles comme Gemini, nous corrigeons les vulnérabilités de manière préventive, devançant nos adversaires et rendant Chrome plus sûr à chaque mise à jour ».
L'approche de Google repose sur l'entraînement de ses modèles d'IA pour qu'ils connaissent toutes les vulnérabilités de sécurité identifiées dans le passé, ainsi que chaque ligne de l'historique du code de Chromium. « Notre modèle connaît chaque vulnérabilité de sécurité que nous avons observée auparavant. Et ce qui est vraiment intéressant, c'est qu'il connaît également la raison de chaque modification dans le code de Chromium », a décrit Turner dans des déclarations rapportées par WIRED.
La tendance n'est pas exclusive à Google. Début juillet, Microsoft a annoncé avoir corrigé 570 erreurs de sécurité dans ses produits dans le cadre de son cycle mensuel de mises à jour, un chiffre record que l'entreprise attribue à l'intégration de l'IA dans ses processus de révision et de correctif. Pour sa part, Apple n'a pas connu la même augmentation exponentielle : l'entreprise a corrigé 482 erreurs en 2026, un chiffre similaire à celui des années précédentes.
L'équipe de Chrome est actuellement en phase pilote, lançant deux mises à jour de sécurité par semaine, en contraste avec la fréquence traditionnelle de six semaines qui a marqué la tendance il y a une décennie. Ce rythme répond, selon Turner, à la quantité de vulnérabilités détectées : « Nous en sommes arrivés là car nous avions tant de corrections de vulnérabilités que pouvoir offrir deux mises à jour hebdomadaires, en ce moment, était la solution la plus logique ».
Tant Tabriz que Turner s'accordent à dire que cette « explosion » de découvertes pourrait se modérer à l'avenir pour des produits matures comme Chrome, une fois que la majeure partie des erreurs détectables par IA auront été corrigées. De plus, l'équipe travaille sur des changements structurels dans le navigateur, comme la réécriture de parties du code dans le langage Rust, considéré comme plus sûr que C++, afin d'éviter des catégories entières de défaillances récurrentes.
Tabriz a souligné l'importance pour toute l'industrie technologique d'intégrer l'intelligence artificielle dans ses flux de travail de développement sécurisé : « Mon plus grand espoir est que tout soit plus sécurisé. Mais je ne présume pas que tout va s'améliorer automatiquement. Je ne pense pas que cela viendra gratuitement », a-t-elle exprimé lors d'un dialogue avec WIRED.
Bibliothèque Mot Avec
Trois guides choisis en fonction du sujet de cet article.
 Cybersécurité pratique pour non-techniciens
Réduisez les risques qui comptent vraiment, sans jargon ni fausse promesse de sécurité parfaite.
Découvrir le livre
 Trouver un emploi à l’ère de l’IA
Utilisez les nouveaux outils sans perdre votre voix, votre crédibilité ni le contrôle de vos données.
Découvrir le livre
 Écrire efficacement au travail
Produisez des écrits courts, précis et actionnables, adaptés au lecteur, au risque et au canal.
Découvrir le livre
L'entreprise accumule 125,34 milliards de dollars de dette et sa cote de crédit est à un cran de la catégorie à haut risque.
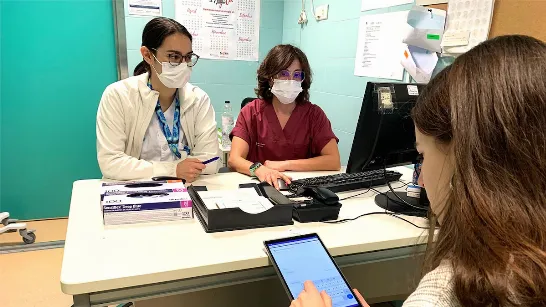
Le CIS montre la méfiance des patients espagnols quant à l'implantation de l'intelligence artificielle dans le Système National de Santé.
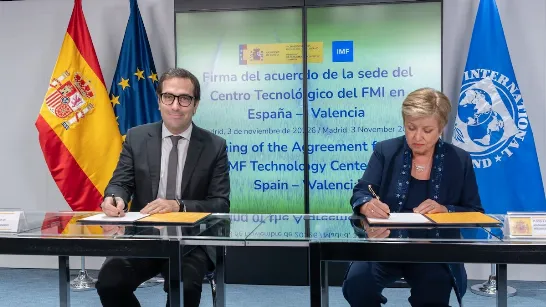
Il est averti que la révolution technologique peut transformer 60 % des emplois, en détruire certains et aggraver les risques financiers si des mécanismes de contrôle ne sont pas mis en place.
Avec cinq années consécutives de croissance dans ses ventes externes de services créatifs, le pays d'Amérique centrale cherche à se positionner sur un segment qui représente 20 % du commerce mondial des services.
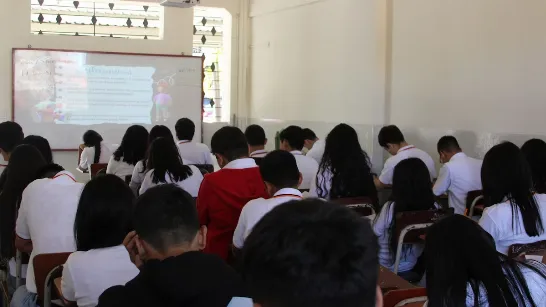
Javier Hernández, président de l'ACPES, a attribué les progrès signalés aux changements dans les méthodologies d'enseignement et à la réforme du curriculum, avec des résultats favorables dans des matières telles que les mathématiques, la physique et la chimie.