Apple a lancé les premières versions bêta d'iOS 27.3 et watchOS 27.3 avec une intelligence artificielle toujours active.
Les nouvelles outils d'audio sont compatibles avec les montres intelligentes Series 12 et Ultra 4.
IBM a présenté lors de TechXchange 2026 un ensemble d'outils destinés à conférer une identité et un contrôle aux agents d'intelligence artificielle opérant au sein des systèmes d'entreprise. L'objectif est que les organisations sachent à tout moment qui est responsable de chaque agent, ce qu'il peut faire et jusqu'où s'étend son autorité au sein des plateformes corporatives.
L'entreprise cherche à résoudre un problème qui croît avec l'adoption de l'IA dans les entreprises : les agents agissent dans différentes équipes, plateformes et nuages, et sans une identité vérifiée, il est difficile de tracer leurs actions ou de limiter leur accès.
Pour ce faire, l'entreprise a combiné la découverte d'agents, les identités vérifiées, les contrôles d'accès et l'évaluation des performances dans un même modèle opérationnel.
Les agents d'IA font partie d'une catégorie en expansion d'identités non humaines, aux côtés des applications et des services. Selon les explications d'IBM, à mesure que ces agents commencent à agir au sein des systèmes d'entreprise, « les entreprises ont besoin d'un registre clair de qui est responsable de chaque agent et de l'autorité qui lui a été accordée ».
Conférer une identité à un agent d'IA consiste à établir un registre vérifiable indiquant qui l'a créé, quelle fonction il remplit et quel niveau d'accès lui est autorisé.
Cette traçabilité permet de déléguer des tâches aux agents sans perdre le contrôle de leurs actions, ce qui devient indispensable lorsqu'ils opèrent simultanément dans différents nuages ou plateformes.
Pour y parvenir, IBM a intégré HashiCorp Vault, son système de gestion des secrets et des identifiants, avec une couche d'identité gouvernée pour les agents. Cette combinaison, selon l'entreprise, aide « les organisations à déléguer le travail avec des autorités et des responsabilités définies ».
Identifier un agent n'est que la première étape. L'entreprise de technologie et de conseil a averti que les entreprises doivent également contrôler les identifiants que chaque agent utilise pour accéder aux bases de données, aux applications et aux services cloud, ainsi que la durée pendant laquelle ces identifiants restent actifs.
L'entreprise a été directe quant au risque que cela implique : « Un agent disposant d'un identifiant à longue durée et de privilèges excessifs peut mettre en danger les systèmes et les données s'il est compromis ou s'il agit en dehors de la tâche pour laquelle il a été conçu ».
HashiCorp Vault aborde ce risque grâce à des secrets gérés de manière centralisée, à la rotation automatisée des identifiants et à la génération dynamique d'accès qui expirent ou peuvent être révoqués.
Ces capacités réduisent le temps pendant lequel un identifiant exposé reste utilisable et limitent l'accès uniquement aux permissions configurées pour chaque rôle.
Les contrôles, selon IBM, ne se limitent pas à l'authentification initiale. Si un agent tente de récupérer des informations ou d'exécuter des actions non approuvées, le système peut refuser l'accès et révoquer la session en temps réel pour éviter les activités non autorisées.
Savoir ce qu'est un agent ne suffit pas si une organisation ne peut pas voir tous les agents qu'elle fait fonctionner, indépendamment de leur lieu de développement. Pour combler ce vide, IBM watsonx Orchestrate opère dans tout l'écosystème de l'IA et non au sein de la plateforme d'un seul fournisseur.
Cela permet d'offrir aux organisations un point unique pour découvrir, protéger et évaluer tous leurs agents. L'outil fonctionne conjointement avec les contrôles de Vault pour les identifiants et Agent Identity afin d'autoriser et d'auditer les actions des agents, tout en révoquant rapidement la confiance et les identifiants lorsque le niveau de risque change.
Une fois autorisés à utiliser les API et outils d'une entreprise, les agents doivent comprendre l'infrastructure existante, comment les différents systèmes sont connectés et quels éléments peuvent être réutilisés sans générer de conflits. IBM Integration Intelligence Hub apporte ce contexte grâce à son Unified Context Engine.
Cette couche de connaissances permet aux agents de résoudre des problèmes tels que les messages bloqués ou d'implémenter une API en exploitant ce qui est déjà disponible dans l'infrastructure de l'entreprise, plutôt que de construire des solutions à partir de zéro.
Bibliothèque Mot Avec
Trois guides choisis en fonction du sujet de cet article.
 Trouver un emploi à l’ère de l’IA
Utilisez les nouveaux outils sans perdre votre voix, votre crédibilité ni le contrôle de vos données.
Découvrir le livre
 De l’intention à l’action
Transformez une intention importante en comportement régulier, sans méthode magique ni culpabilisation.
Découvrir le livre
 Négocier sans perdre la relation
Défendez vos intérêts avec fermeté sans transformer chaque désaccord en affrontement.
Découvrir le livre
Les nouvelles outils d'audio sont compatibles avec les montres intelligentes Series 12 et Ultra 4.
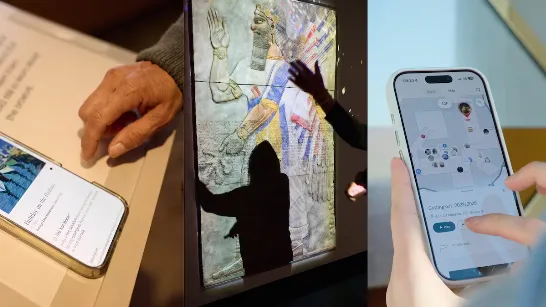
La tendance est d'utiliser l'intelligence artificielle générative pour transformer l'expérience des visiteurs, avec des guides conversationnels, des avatars et des reconstitutions en réalité virtuelle.
Les professionnels en Espagne accordent plus d'importance à un leadership participatif que la moyenne internationale et préfèrent des dirigeants qui écoutent, soutiennent leurs équipes et partagent les décisions, face à un leadership plus individualiste privilégié par les employés d'autres pays.
L'agence avait déjà demandé des documents à Anthropic et à OpenAI concernant des incidents dans lesquels des agents d'IA ont agi hors des instructions.
La plateforme de streaming teste AI Discover, un outil qui utilise l'IA pour trouver des films et des séries en fonction des émotions et des préférences de chaque spectateur.